오픈소스 없이 개발하는 시대는 지났습니다.
문제는 대부분의 개발 조직이 어떤 오픈소스를 사용하고 있는지 정확히 모른다는 점입니다.
관리되지 않은 오픈소스는 위험으로 돌아옵니다.
오픈소스 없이 개발하는 시대는 지났습니다.
문제는 대부분의 개발 조직이 어떤 오픈소스를 사용하고 있는지 정확히 모른다는 점입니다.
관리되지 않은 오픈소스는 위험으로 돌아옵니다.
라이선스 법적 위험
저작권자가 제시한 라이선스 조항을 위반할 경우 침해 소송, 서비스 중단 등 법적 · 사업적 리스크로 이어질 수 있습니다.
공급망 공격 급증
글로벌 사이버 위협의 주요 원인으로 한 개의 취약한 컴포넌트가 전체 서비스에 영향을 미쳐 시스템 마비를 초래합니다.
복잡한 의존성 구조
직접 사용한 라이브러리 외에, 숨겨진 전이적 의존성(Transitive Dependency)까지 관리가 필요합니다.
왜 SBOM 생성과 관리가 필수일까요?
SBOM(Software Bill of Materials)이란?
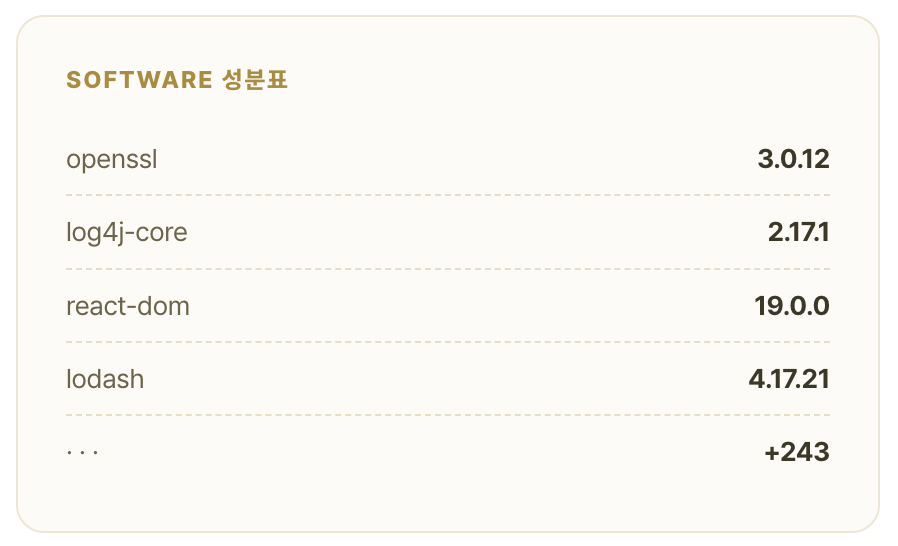
소프트웨어 자재명세서라고도 하며 특정 소프트웨어에 포함된 오픈소스 소프트웨어에 대한 정보를 목록으로 정리한 파일입니다. 식품의 뒷면에 적힌 원재료 함량 표기처럼, 소프트웨어에 ‘무엇이, 어떤 버전으로, 어떻게 포함 되었는지’를 투명하게 보여줍니다.
왜 SBOM이 필요할까요?
현재 소프트웨어는 코드의 90% 가까이 오픈소스와 외부 라이브러리에 의존합니다. 개발자조차 자기 프로그램에 어떤 하위 라이브러리가 숨어 있는지 알기 어렵습니다.
최근에는 단순한 SBOM 생성을 넘어 SLSA(Supply-chain Levels for Software Artifacts)와 같은 프레임워크를 통해 소프트웨어의 무결성을 증명하고 공급망 보안을 강화하는데 활용되고 있습니다. 즉, 소프트웨어의 공급자와 수요자가 소프트웨어에 포함된 컴포넌트의 정보를 공유하고 지속적으로 업데이트할 수 있는 수단으로 SBOM을 사용합니다.
소프트웨어 구성요소 가시화
소프트웨어에 포함된 모든 오픈소스 라이브러리와 버전을 명세화하여 공급망 전체의 신뢰성을 증명합니다.
신규 취약점 즉시 추적
새로운 보안 약점(CVE)이 발표됐을 때, 어떤 소프트웨어에 해당 컴포넌트가 포함됐는지 즉시 선별해 선제 대응이 가능합니다.
SBOM에 포함되는 정보
공급업체 이름, 컴포넌트 이름, 컴포넌트 버전, 고유 식별자, 의존성 관계, 라이선스 및 취약점 정보
SBOM 표준 데이터 포맷
SPDX · CycloneDX
왜 SBOM 생성과 관리가
필수일까요?
SBOM(Software Bill of Materials)이란?
소프트웨어 자재명세서라고도 하며 특정 소프트웨어에 포함된 오픈소스 소프트웨어에 대한 정보를 목록으로 정리한 파일입니다. 식품의 뒷면에 적힌 원재료 함량 표기처럼, 소프트웨어에 ‘무엇이, 어떤 버전으로, 어떻게 포함 되었는지’를 투명하게 보여줍니다.
왜 SBOM이 필요할까요?
현재 소프트웨어는 코드의 90% 가까이 오픈소스와 외부 라이브러리에 의존합니다. 개발자조차 자기 프로그램에 어떤 하위 라이브러리가 숨어 있는지 알기 어렵습니다.
최근에는 단순한 SBOM 생성을 넘어 SLSA(Supply-chain Levels for Software Artifacts)와 같은 프레임워크를 통해 소프트웨어의 무결성을 증명하고 공급망 보안을 강화하는데 활용되고 있습니다. 즉, 소프트웨어의 공급자와 수요자가 소프트웨어에 포함된 컴포넌트의 정보를 공유하고 지속적으로 업데이트할 수 있는 수단으로 SBOM을 사용합니다.
소프트웨어 구성요소 가시화
소프트웨어에 포함된 모든 오픈소스 라이브러리와 버전을 명세화하여 공급망 전체의 신뢰성을 증명합니다.
신규 취약점 즉시 추적
새로운 보안 약점(CVE)이 발표됐을 때, 어떤 소프트웨어에 해당 컴포넌트가 포함됐는지 즉시 선별해 선제 대응이 가능합니다.
SBOM에 포함되는 정보
공급업체 이름, 컴포넌트 이름, 컴포넌트 버전, 고유 식별자, 의존성 관계, 라이선스 및 취약점 정보
SBOM 표준 데이터 포맷
SPDX · CycloneDX
국내외 SW 공급망 보안 규제가 강화되고 있습니다
✔ 글로벌 규제 강제화
미국 행정명령(EO 14028) 및 EU 사이버복원력법(CRA) 준수를 위해 SBOM 제출 및 보안 검증이 필수 요구사항으로 자리잡았습니다.
소프트웨어가 업데이트될 때마다 새로 생성되는 SBOM, 어떻게 관리하고 계시나요? 별도의 플랫폼 없이 개별적으로 관리할 경우, SBOM의 버전 변경 이력을 체계적으로 추적하기 어려울 뿐만 아니라, 신규 취약점이 발생했을 때 어떤 SBOM 버전이 영향을 받는지 즉각 파악하기 힘듭니다.
Sparrow SecureHub는 SBOM의 생성·공유 이력과 변경 사항을 한눈에 파악할 수 있는 관리 체계를 제공합니다. 디지털 서명 기반의 무결성 검증은 물론, 신규 취약점 발생 시 영향 받는 컴포넌트를 즉시 식별해 보안 전담 인력이 부족한 조직도 신속하고 체계적인 공급망 보안 대응이 가능해집니다.
국제 표준 규격의 SBOM을 클릭 한번으로 자동 생성하며, 무결성이 보장된 SBOM을 안전하게 공유·유통할 수 있습니다.
여기서 잠깐!
Sparrow SecureHub는
어떤 제품일까요?
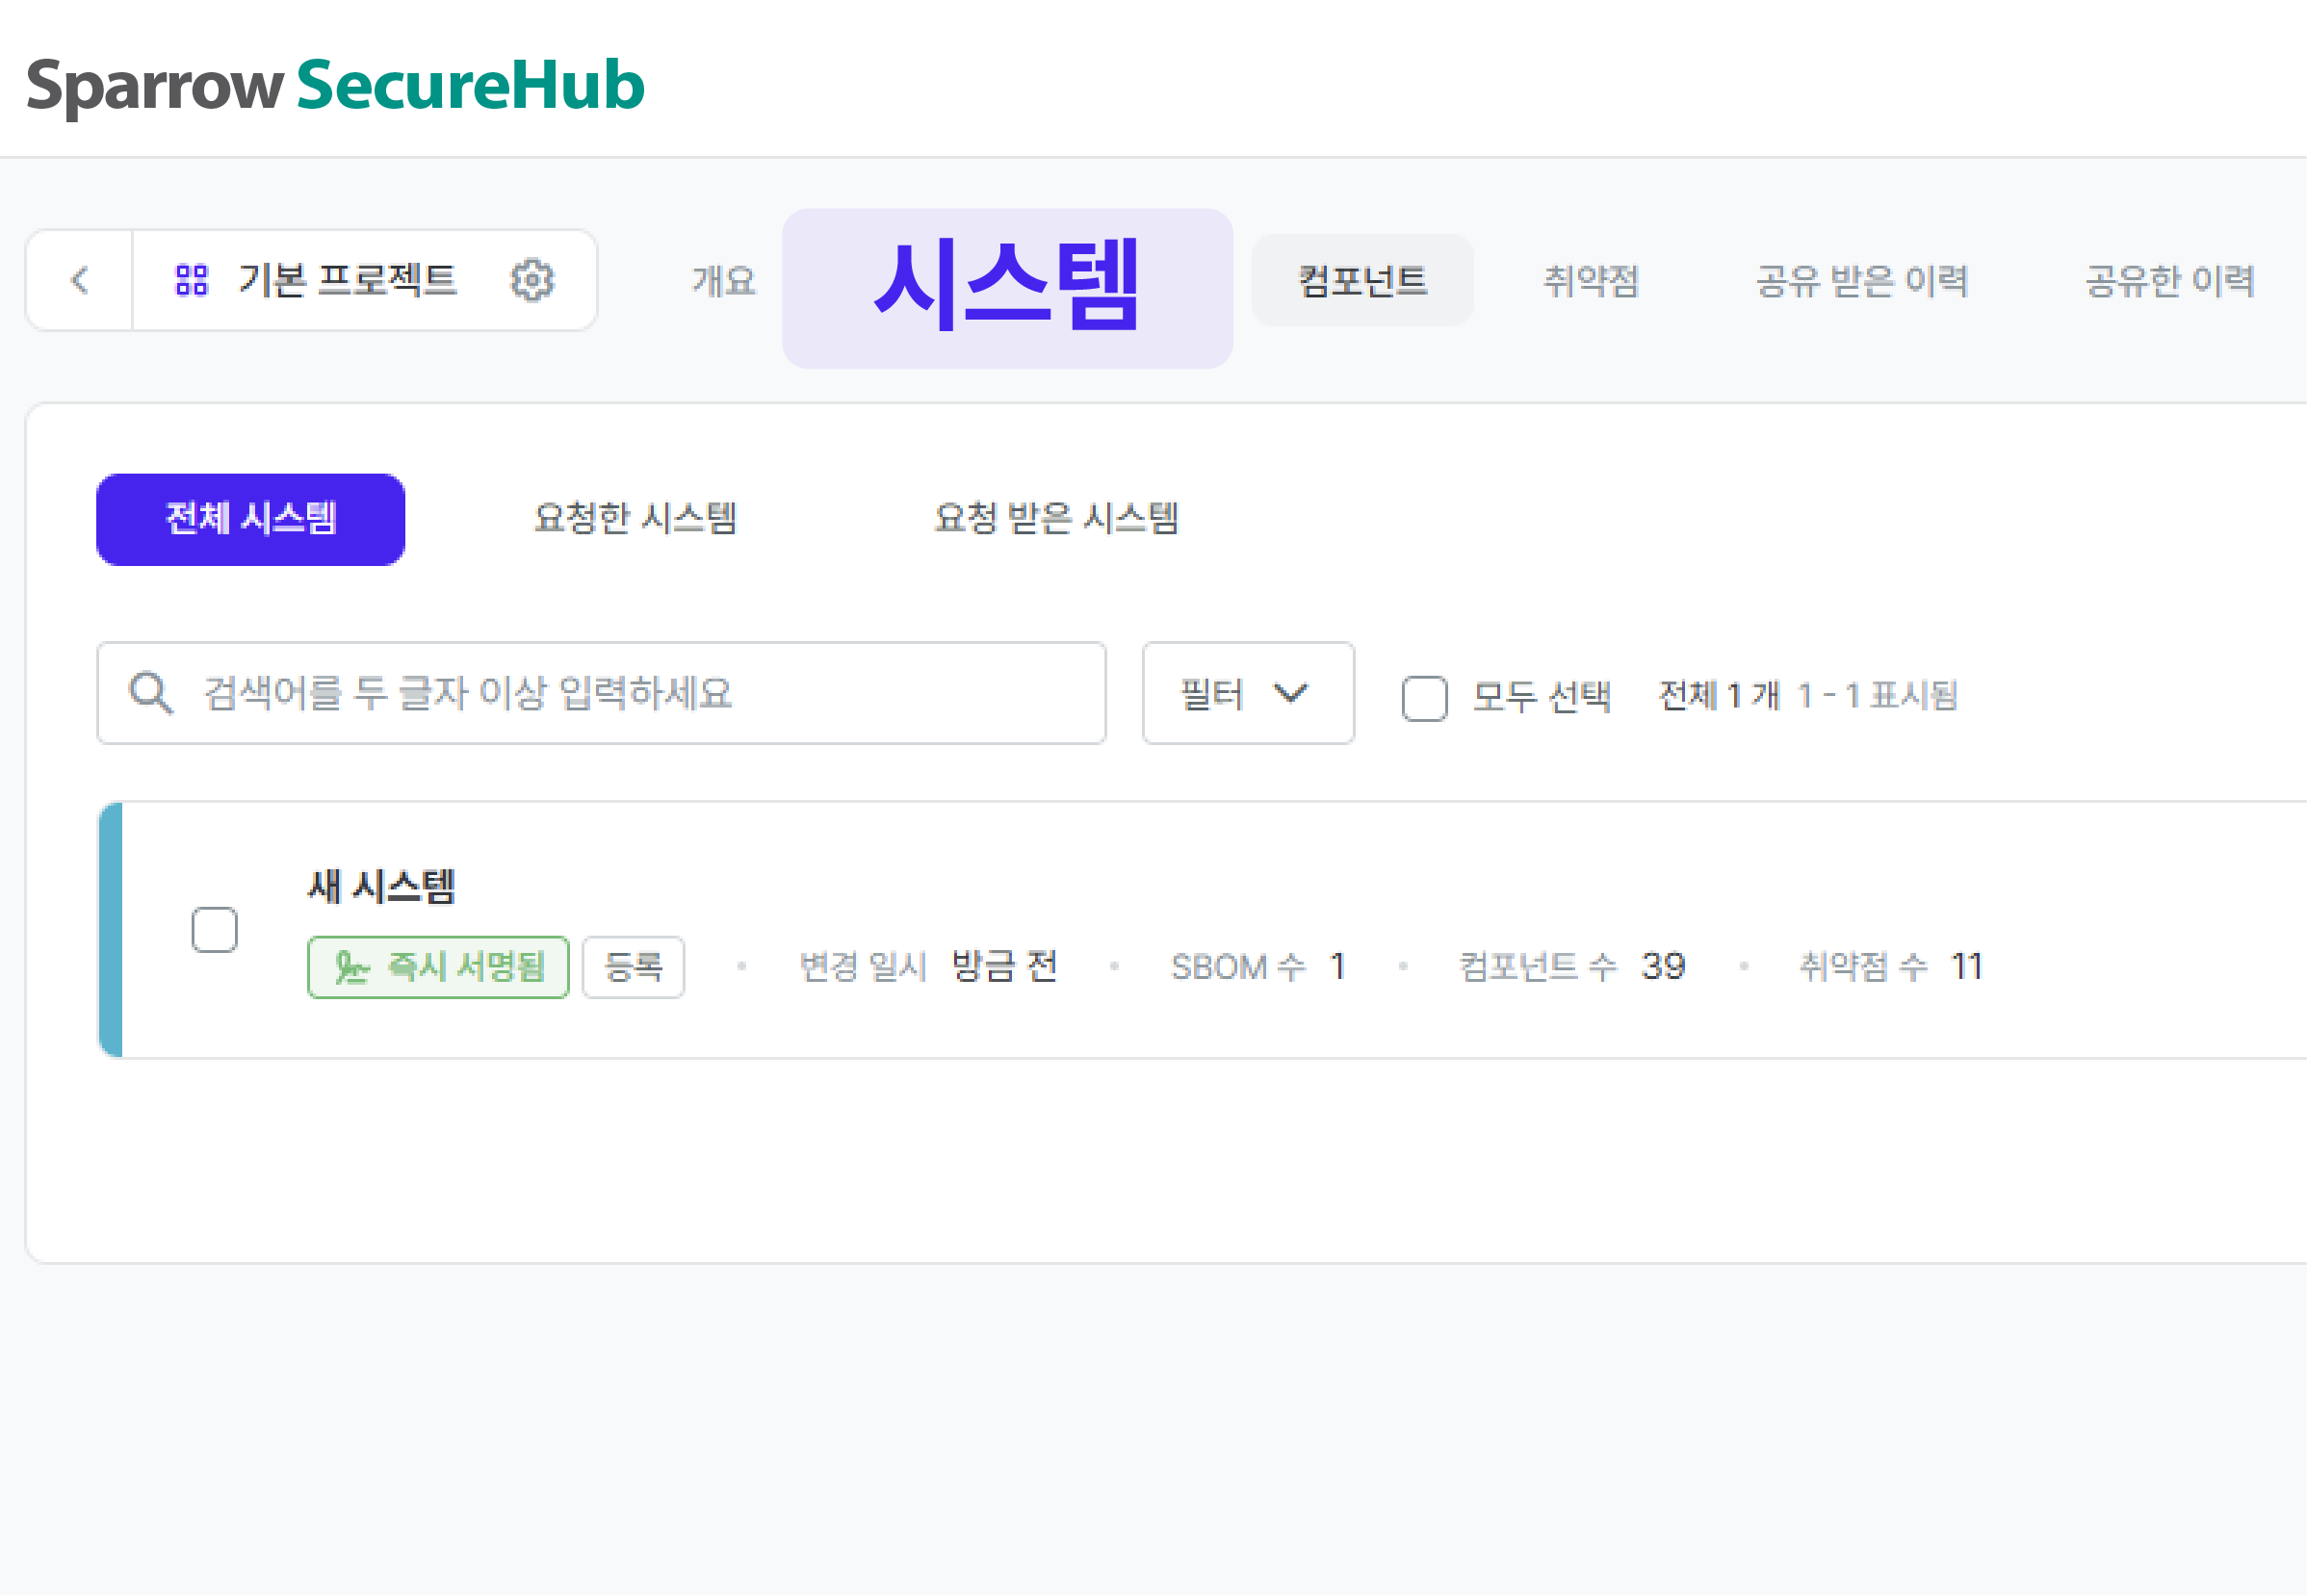
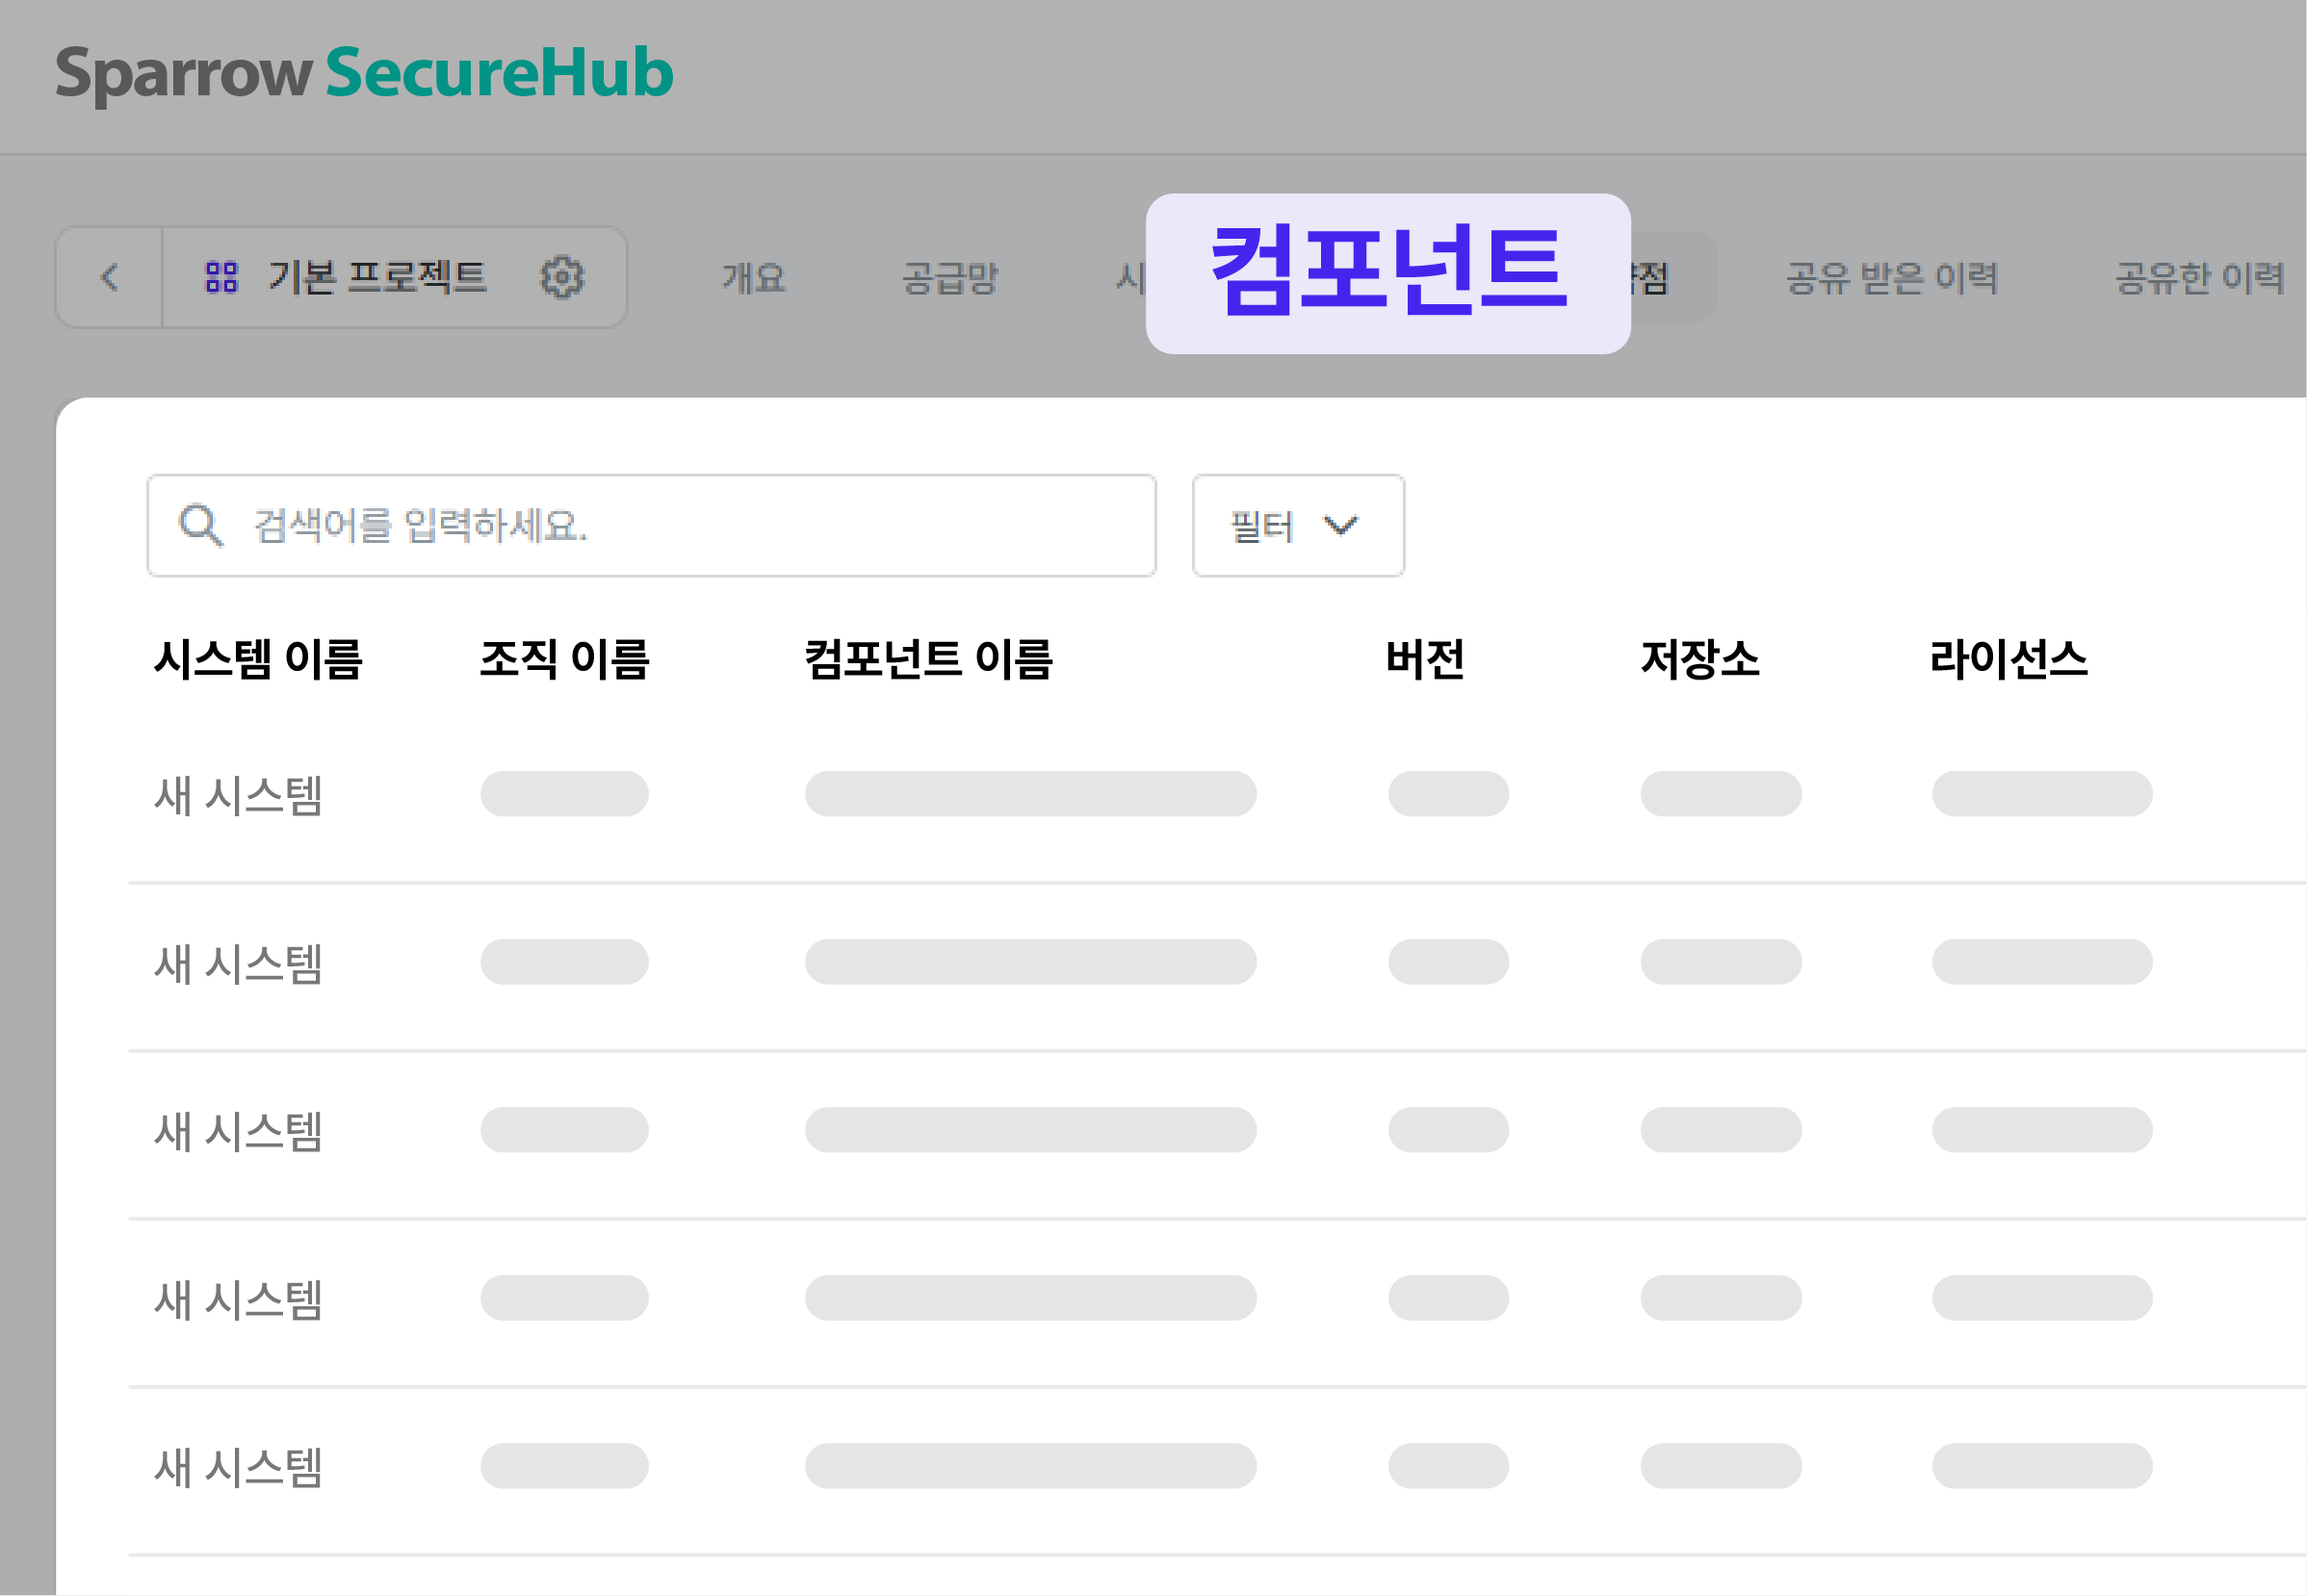
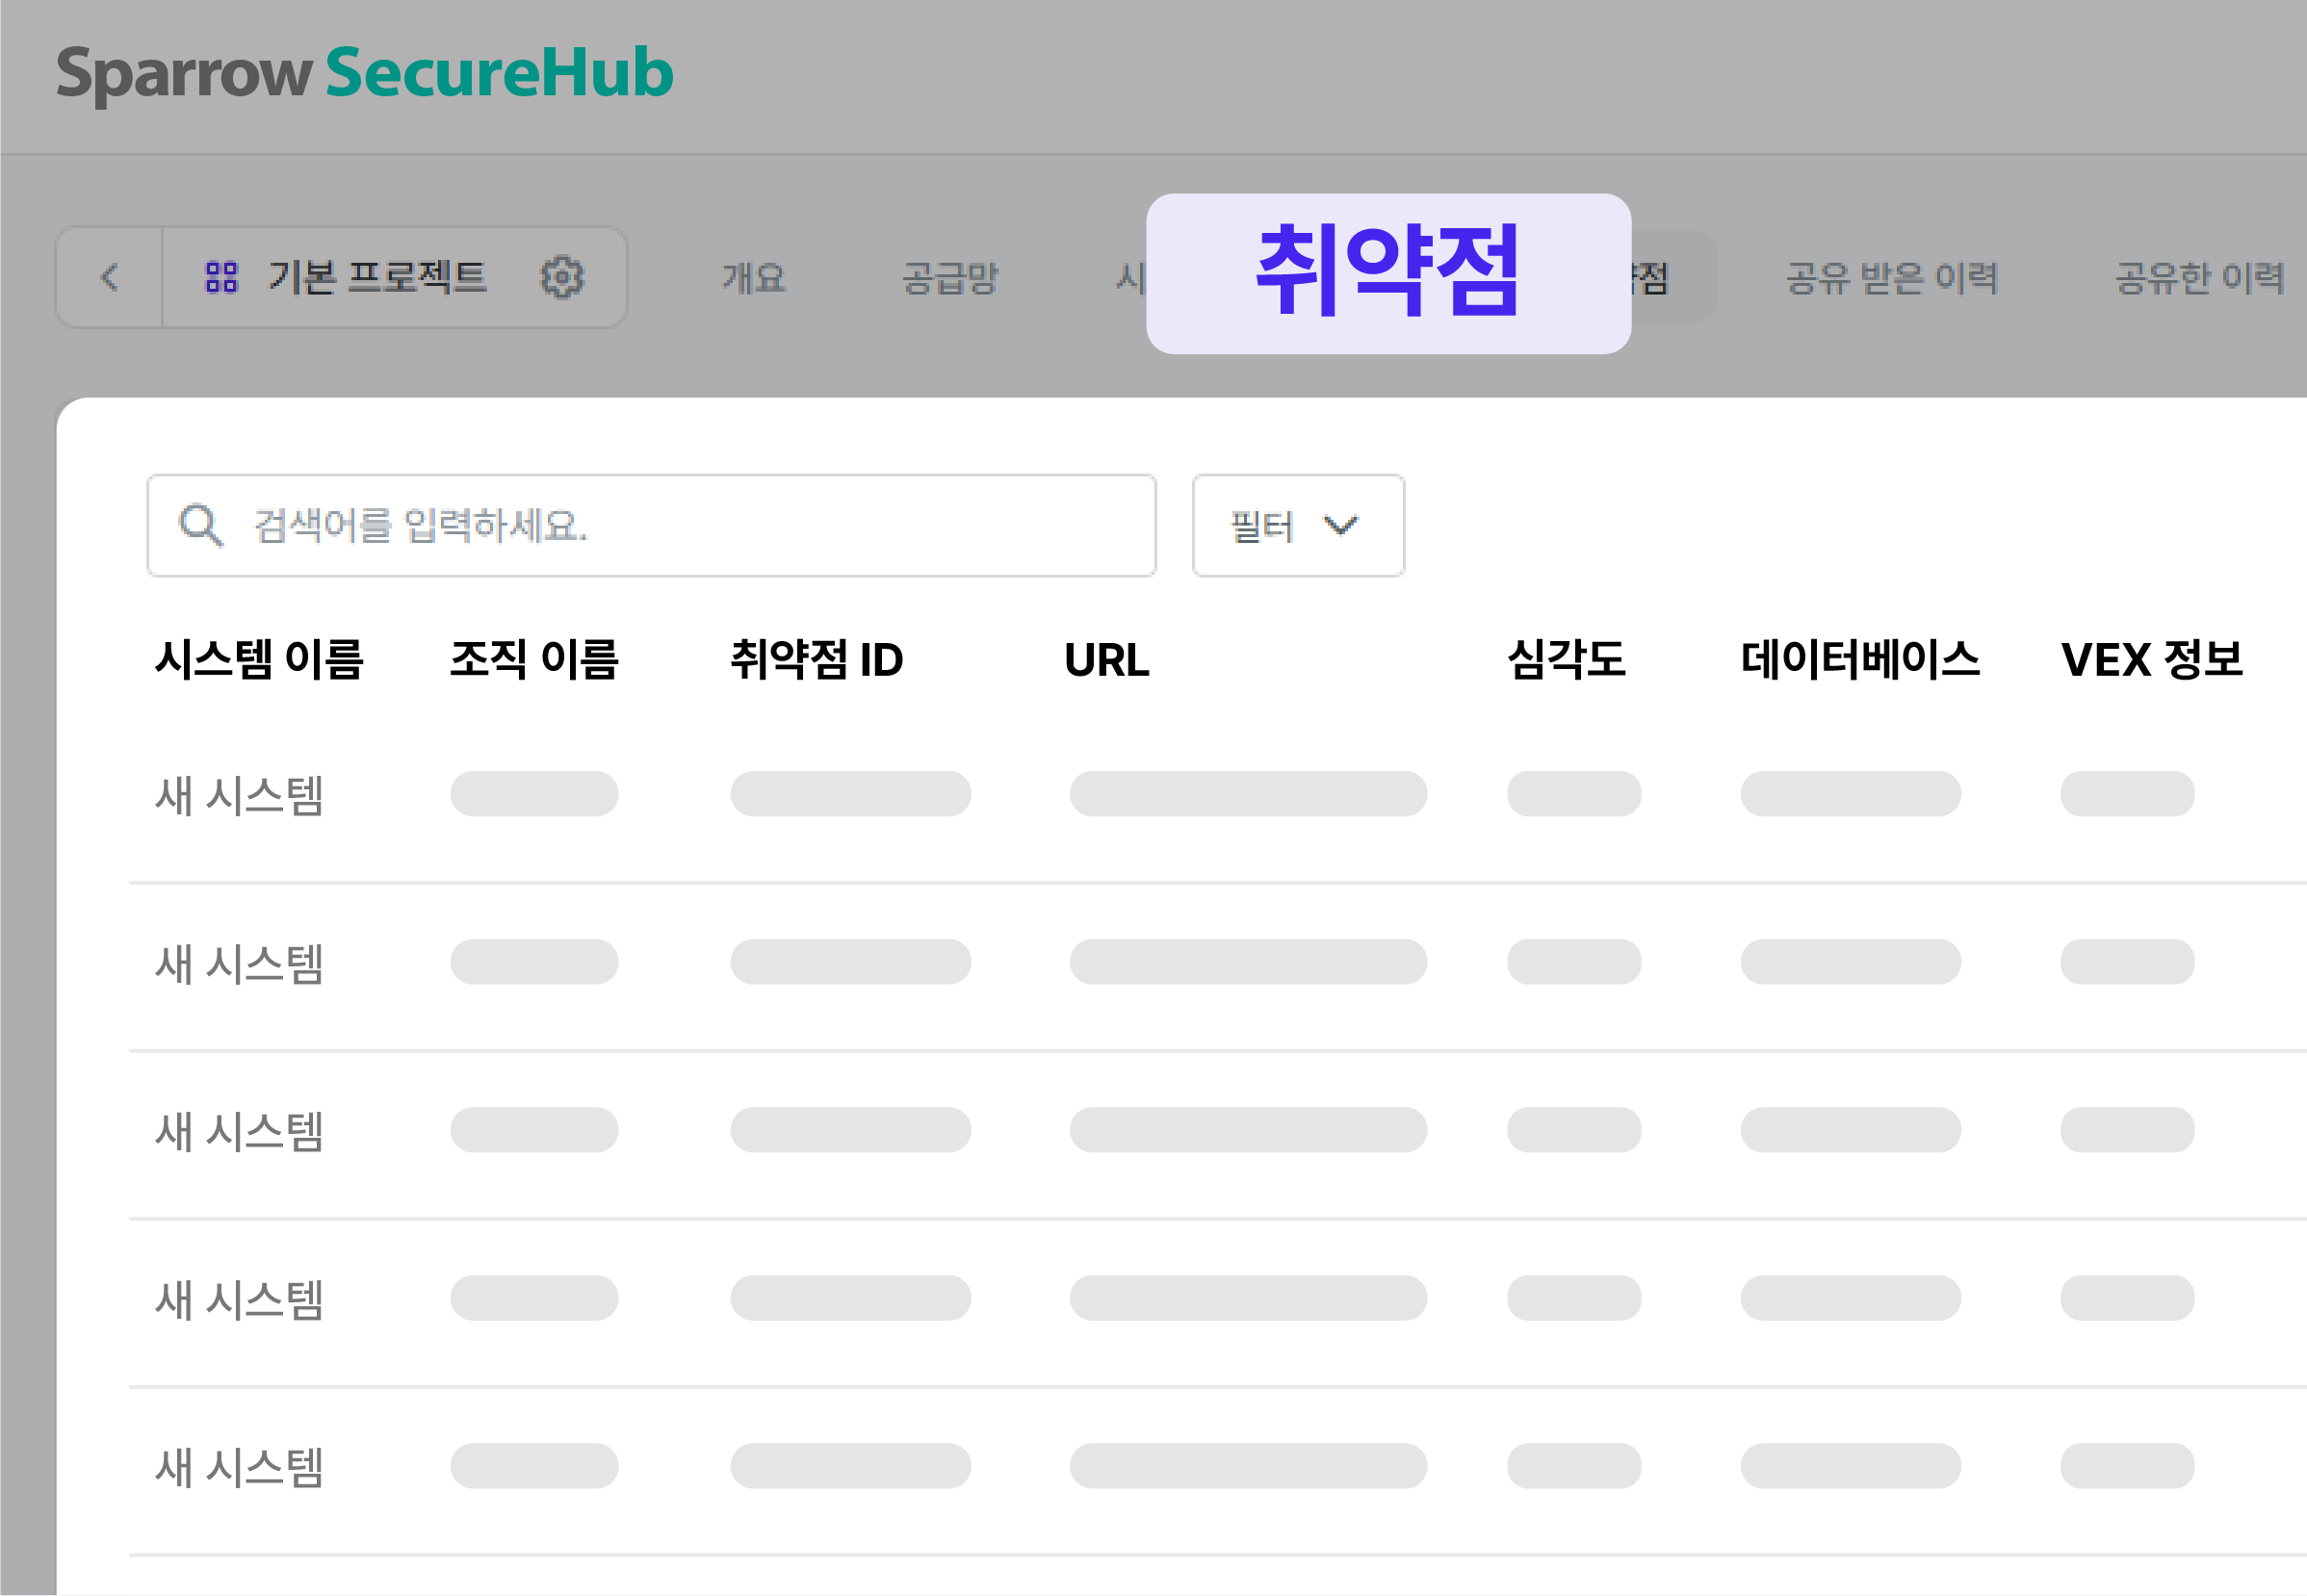
SBOM을 등록, 서명, 공유하고 SBOM에 포함된 시스템·컴포넌트·취약점 정보를 확인할 수 있는 서비스입니다.
소프트웨어가 업데이트될 때마다 새로 생성되는 SBOM, 어떻게 관리하고 계시나요? 별도의 플랫폼 없이 개별적으로 관리할 경우, SBOM의 버전 변경 이력을 체계적으로 추적하기 어려울 뿐만 아니라, 신규 취약점이 발생했을 때 어떤 SBOM 버전이 영향을 받는지 즉각 파악하기 힘듭니다.
Sparrow SecureHub는 SBOM의 생성·공유 이력과 변경 사항을 한눈에 파악할 수 있는 관리 체계를 제공합니다. 디지털 서명 기반의 무결성 검증은 물론, 신규 취약점 발생 시 영향 받는 컴포넌트를 즉시 식별해 보안 전담 인력이 부족한 조직도 신속하고 체계적인 공급망 보안 대응이 가능해집니다.

 국내 SW 공급망 로드맵 발표